생성형 AI를 활용한 대규모 해킹 사건의 개요
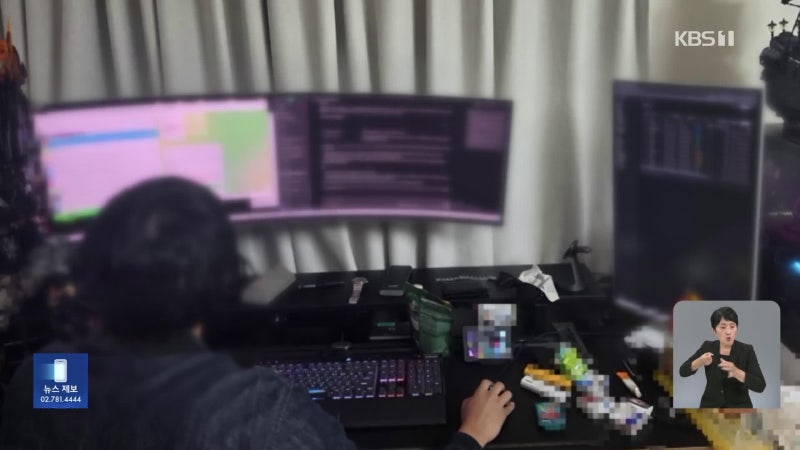
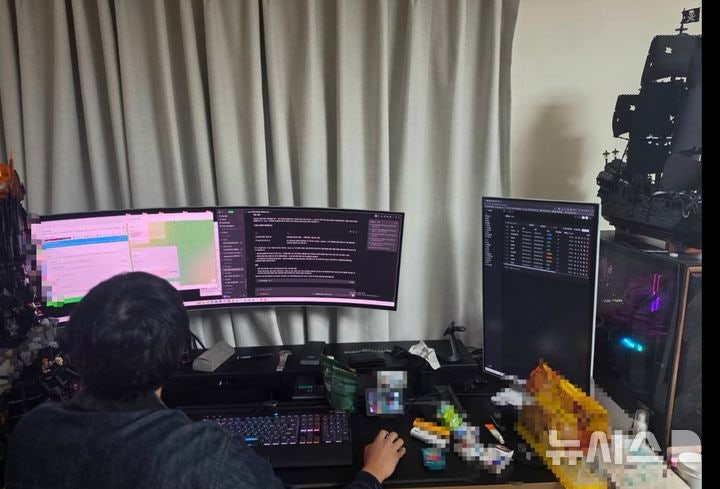
서울경찰청 사이버수사과는 26일, 생성형 인공지능(AI)을 활용하여 국내 90여 개 업체에서 개인정보 약 820만 건을 탈취한 일당 7명을 검거했다고 발표했다. 이들은 지난해 9월부터 최근까지 약 13개월간 해킹을 통해 기업의 전산망에 침입하고, 개인정보와 사내 업무자료를 빼돌린 뒤 이를 유출하겠다고 협박하며 금전을 요구한 혐의를 받고 있다. 특히 이번 사건은 생성형 AI를 악용한 대규모 해킹 범죄로서 국내에서 처음으로 검거된 사례로 주목받고 있다.
총책인 A씨(32세)는 IT 비전공자로 블로그와 유튜브 등을 통해 독학으로 해킹 기술을 익혔으며, 보안업체에서 모의해킹 업무를 수행한 경력이 있는 인물이다. 그는 초기에는 웹사이트의 보안 취약점을 찾아내는 도구를 사용했지만, 이후 생성형 AI를 활용하여 해킹 규모를 크게 확장시킨 것으로 조사되었다. 경찰은 A씨가 사용한 AI 자율 침투 테스트 도구 아르텍스(ARTEX)가 최근 금융권 해킹 사건에서도 사용된 바 있다고 밝혔다.
피해 업체 및 협박 내용 분석
이번 사건에서 피해를 입은 업체는 학원, 병원, 골프장 등 다양한 분야에 걸쳐 있으며, 총 38개 업체가 확인되었다. 이들 중 일부는 개인정보 유출 사실을 신고했으나 나머지 대부분은 아직 신고하지 않은 상태다. A씨 일당은 피해 업체에 이메일을 보내 개인정보가 유출될 경우 기업 이미지 실추 및 정부의 과징금 부과 등의 결과가 발생할 수 있다고 협박하며 금전을 요구하였다.
이들이 요구한 금액은 총 3억6000만원에 달하며, 실제로 금전을 지급한 업체는 단 한 곳으로 확인되었고 그 액수는 30만원이었다. 이러한 협박 방식은 기업들이 정보 유출 사실이 외부에 알려지는 것을 두려워하게 만드는 심리적 압박을 이용한 것으로 분석된다. 경찰은 이들 범행이 단순히 금전적 이익뿐만 아니라 기업의 신뢰도에도 큰 영향을 미칠 수 있음을 강조하고 있다.
향후 AI 해킹 범죄 예방 및 대응 방안
이번 사건은 생성형 AI의 악용 가능성을 여실히 보여주며, 향후 유사 범죄가 증가할 것이라는 우려를 낳고 있다. 경찰청 국가수사본부는 이러한 상황에 대비하기 위해 서울청에 고성능 AI 컴퓨터를 지원하고 내부망 AI 분석체계를 구축하여 수사 자료의 안전성을 높이고 있다. 또한, 이번 사건을 계기로 사이버 범죄 예방 교육과 인식 제고 활동도 강화될 예정이다.
경찰 관계자는 생성형 AI를 악용한 대규모 해킹 및 개인정보 탈취 범행 관련 국내 첫 피의자 검거 사례라며 전문 해커 조직이 아닌 개인도 AI의 도움을 받으면 대규모 해킹이 가능해졌다고 설명했다. 이는 사이버 보안 분야에서 새로운 위협 요소로 작용할 수 있으며, 이에 대한 체계적인 대응 방안 마련이 시급하다.