북한 IP에서의 금융권 해킹 시도 및 탐지 현황
최근 북한 IP에서 국내 금융권을 겨냥한 해킹 시도가 440만 건 이상 탐지되었다. 이는 금융보안원이 21일 발표한 내용으로, 스캔성 접근 방식으로 시스템의 취약점을 찾기 위한 접속 시도로 확인되었다. 이러한 접근은 아직 실제 피해로 이어지지는 않았지만, 금융 당국은 긴급상황 알림을 통해 각 금융사에 실시간 모니터링 강화를 요청하였다.
해킹 시도가 발생한 IP 대역은 175.45.176.0/22로 확인되었으며, 이와 관련하여 당국은 해당 IP의 접근 이력을 면밀히 조사하고 있다. 그러나 북한 IP로 확인된 경우에도 공격 주체를 특정하기는 어렵다는 입장이다. 이는 해커들이 IP를 위장할 수 있기 때문이며, 일부 전문가들은 이러한 방식이 북한의 직접적인 공격처럼 보이도록 하기 위한 전략일 가능성도 제기하고 있다.
빗썸 해킹 사건과 최근 발생한 사이버 공격 분석
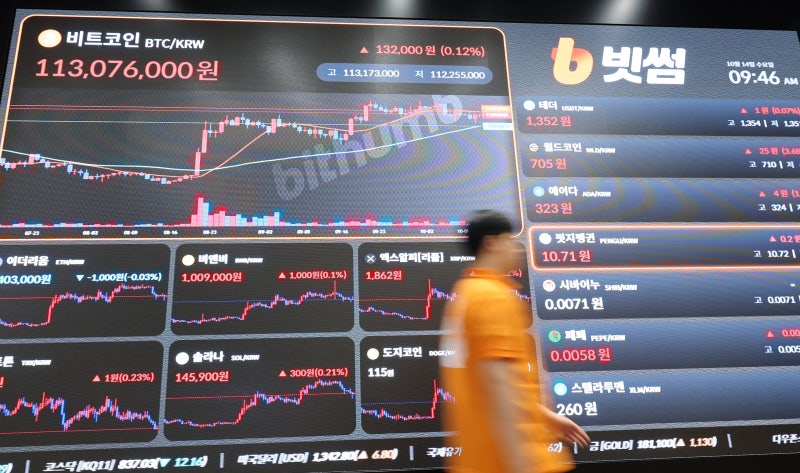
금융보안원에 따르면 최근 한국, 일본, 브라질 등 여러 국가의 IP를 활용한 사이버 공격이 발생했으며, 이 중에는 빗썸 해킹 사건에 사용된 IP가 포함될 가능성이 있다. 특히 26일에는 한국, 미국, 러시아 등 10개국에서 총 37개의 IP를 이용한 공격으로 피해가 발생했다고 전해졌다. 이러한 상황은 국내 금융사의 보안 체계에 심각한 위협 요소로 작용하고 있다.
| 구분 | 주요 내용 |
|---|---|
| 탐지된 해킹 시도 수 | 440만 건 |
| 주요 타겟 | 국내 금융권 및 빗썸 |
| 관련 조직 | 북한 정찰총국 산하 라자루스 |
위 표에서 볼 수 있듯이 최근 사이버 공격은 단순히 개별 사건에 그치지 않고 있으며, 지속적으로 증가하는 추세다. 특히 빗썸과 같은 암호화폐 거래소는 높은 가치와 유동성을 지니고 있어 주요 타겟으로 부각되고 있다.
향후 사이버 보안 위협 및 대응 방안
북한 해킹 조직이 한국을 겨냥한 대규모 공격을 준비하고 있다는 분석이 제기되고 있는 가운데, 향후 사이버 보안 위협은 더욱 심각해질 것으로 예상된다. 미국 주간지 뉴스위크에 따르면 사이버 보안업체 사이파마는 한국어를 사용하는 여러 해커들이 전 세계 웹서버를 대상으로 정찰 및 공격 계획을 조율하는 정황을 포착했다고 밝혔다. 이들은 AI 기술을 활용하여 웹서버의 보안 취약점을 실제 공격 수단으로 변환하려는 움직임을 보이고 있다.
이에 따라 금융당국과 기업들은 보다 강력한 보안 체계를 구축해야 할 필요성이 커지고 있다. 실시간 모니터링 시스템 강화와 함께 침해 지표(IoC) 공유 및 대응 체계를 마련하는 것이 중요하다. 또한 국제적인 협력 체계를 통해 다양한 국가와 정보를 공유하며 공동 대응 방안을 마련해야 할 것이다.