국정원 긴급 보안점검 착수 배경 및 목적
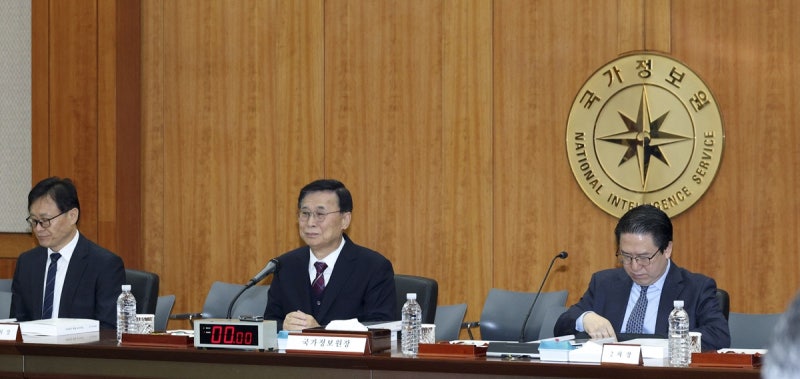
국가정보원은 최근 인공지능(AI) 기반 해킹과 사이버 공격의 증가로 인해 긴급 보안점검에 착수한다고 발표했다. 이번 조치는 중앙부처와 지방자치단체를 포함한 2100여 개 기관을 대상으로 하며, 금융권에서 발생한 해킹사고가 계기가 되었다. 이러한 사이버 위협이 날로 증가함에 따라 공공기관의 정보 보호 체계를 강화할 필요성이 대두된 것이다.
국정원은 각 기관에 체크리스트를 제공하여 자체적으로 보안 점검을 실시하도록 요청하고 있다. 이 과정에서 각 기관은 외부접점 보안과 함께 보안관제 체계의 가동 상태 및 최신 보안 패치 적용 여부 등을 점검해야 한다. 이는 사이버 공격으로부터 공공기관의 정보 시스템을 보호하기 위한 필수적인 조치로 평가된다.
주요 점검 사항 및 진행 일정
이번 긴급 보안점검에서는 특히 외부접점 보안을 중시하고 있으며, 정보통신기반시설의 취약점을 파악하기 위한 인터넷 접점 점검도 포함된다. 국정원은 이러한 점검이 공공기관의 사이버 방어 능력을 강화하는 데 중요한 역할을 할 것으로 기대하고 있다.
| 구분 | 주요 내용 |
|---|---|
| 점검 대상 | 중앙부처 및 지방자치단체 2100여 개 기관 |
| 주요 점검 항목 | 외부접점 보안, 보안관제 체계 가동, 최신 보안 패치 여부 |
| 진행 일정 | 11월 중순 완료 예정 |
표에서 확인할 수 있듯이 국정원이 설정한 주요 점검 항목들은 사이버 공격에 대한 방어력을 높이는 데 필수적이다. 특히 외부접점 관리와 관련된 사항들은 해커들이 가장 먼저 노리는 지점을 차단하는 데 중요한 역할을 할 것이다.
향후 사이버 안전성 확보를 위한 전망
국정원의 이번 긴급 보안점검은 단순히 일회성 조치를 넘어 장기적인 사이버 안전성을 확보하기 위한 기초 작업으로 볼 수 있다. 정부와 공공기관이 협력하여 지속적으로 사이버 위협에 대응하는 체계를 마련해야 한다는 목소리가 높아지고 있다.
또한 이번 점검 결과는 향후 정책 결정에도 큰 영향을 미칠 것으로 예상된다. 만약 여러 기관에서 심각한 취약점을 발견하게 된다면, 이를 바탕으로 보다 강력한 법적 규제나 정책 개선이 이루어질 가능성이 크다. 따라서 국정원의 이번 조치는 단순히 현재의 위협에 대한 대응뿐만 아니라 미래의 사이버 안전성을 확보하는 데 중요한 전환점을 마련할 것으로 기대된다.