할리스 개인정보 유출 사건 개요 및 해킹 원인
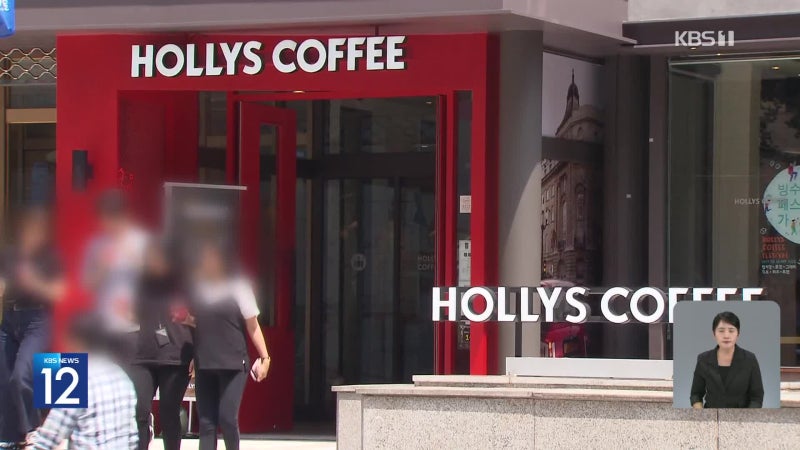
할리스가 최근 가상화폐 채굴을 목적으로 한 해킹 공격으로 인해 약 276만 건의 고객 개인정보가 유출되었다. 이 사건은 2009년부터 2020년까지의 누적 고객 데이터 중 과거 멤버십 서비스 개편용 임시 파일이 해킹된 것으로 파악된다. 할리스는 지난 16일 클라우드 서비스에 대한 비인가 접근이 발생한 사실을 확인하고 즉시 관계 기관에 신고하였다.
유출된 정보에는 아이디와 비밀번호, 이름, 생년월일, 전화번호, 주소, 이메일 등 다양한 개인 정보가 포함되어 있으며, 중복 회원 정보를 포함한 수치로 추정된다. 이번 해킹은 클라우드 서비스에 대한 비정상적인 접근이 원인으로 지목되고 있으며, 정확한 유출 규모와 경위는 추가적인 조사를 통해 확인될 예정이다.
유출된 개인정보 및 할리스의 긴급 대응 조치
할리스는 이번 사고로 인해 고객들의 개인정보가 유출되었음을 인지한 직후 긴급 대응 조치를 실시하였다. 우선적으로 해당 클라우드 서비스에 대한 비인가 접근 경로를 차단하고 인증 절차를 강화하였다. 또한 비정상적인 로그인 시도에 대한 모니터링을 강화하여 추가적인 피해를 예방하기 위한 노력을 기울이고 있다.
고객들에게는 할리스 멤버십 계정을 비롯해 동일한 계정 정보를 사용하는 다른 서비스의 비밀번호 변경을 권고하며 출처가 불분명한 전화나 문자, 이메일에 응답하지 않도록 주의를 당부하였다. 이러한 조치는 고객들의 안전을 최우선으로 고려한 결정으로 보인다.
향후 보안 체계 점검 및 고객 보호 방안
할리스는 이번 개인정보 유출 사건을 계기로 보안 체계를 전면 점검할 계획이다. 이를 통해 개인정보 접근 권한과 인증 체계를 재검토하고 보안 시스템의 취약점을 보완하여 향후 유사 사건 발생 가능성을 최소화하려고 한다. 또한 고객들에게 지속적으로 피해 가능성을 점검하며 필요한 개선 조치를 시행하겠다는 의지를 밝혔다.
이번 사건은 기업들이 클라우드 서비스를 이용함에 있어 보안 관리의 중요성을 다시 한번 일깨워주는 사례로 작용할 것이다. 할리스 측은 이번 사고로 고객 여러분께 심려를 끼쳐드린 점 깊이 사과드린다며 향후 더욱 철저한 보안 관리와 고객 정보 보호를 위해 최선을 다하겠다고 강조하였다.